資格について
CERTIFICATION
IACSアップデートに伴い、現在サービスを停止しております。
お問合せ等ございましたら「お問い合わせフォーム」よりご連絡をお願いいたします。

資格一覧
表は左右にスクロールしてご覧ください。
| 資格 | 有効 年数 | 職種 | 対応するSP800ドキュメント |
|---|---|---|---|
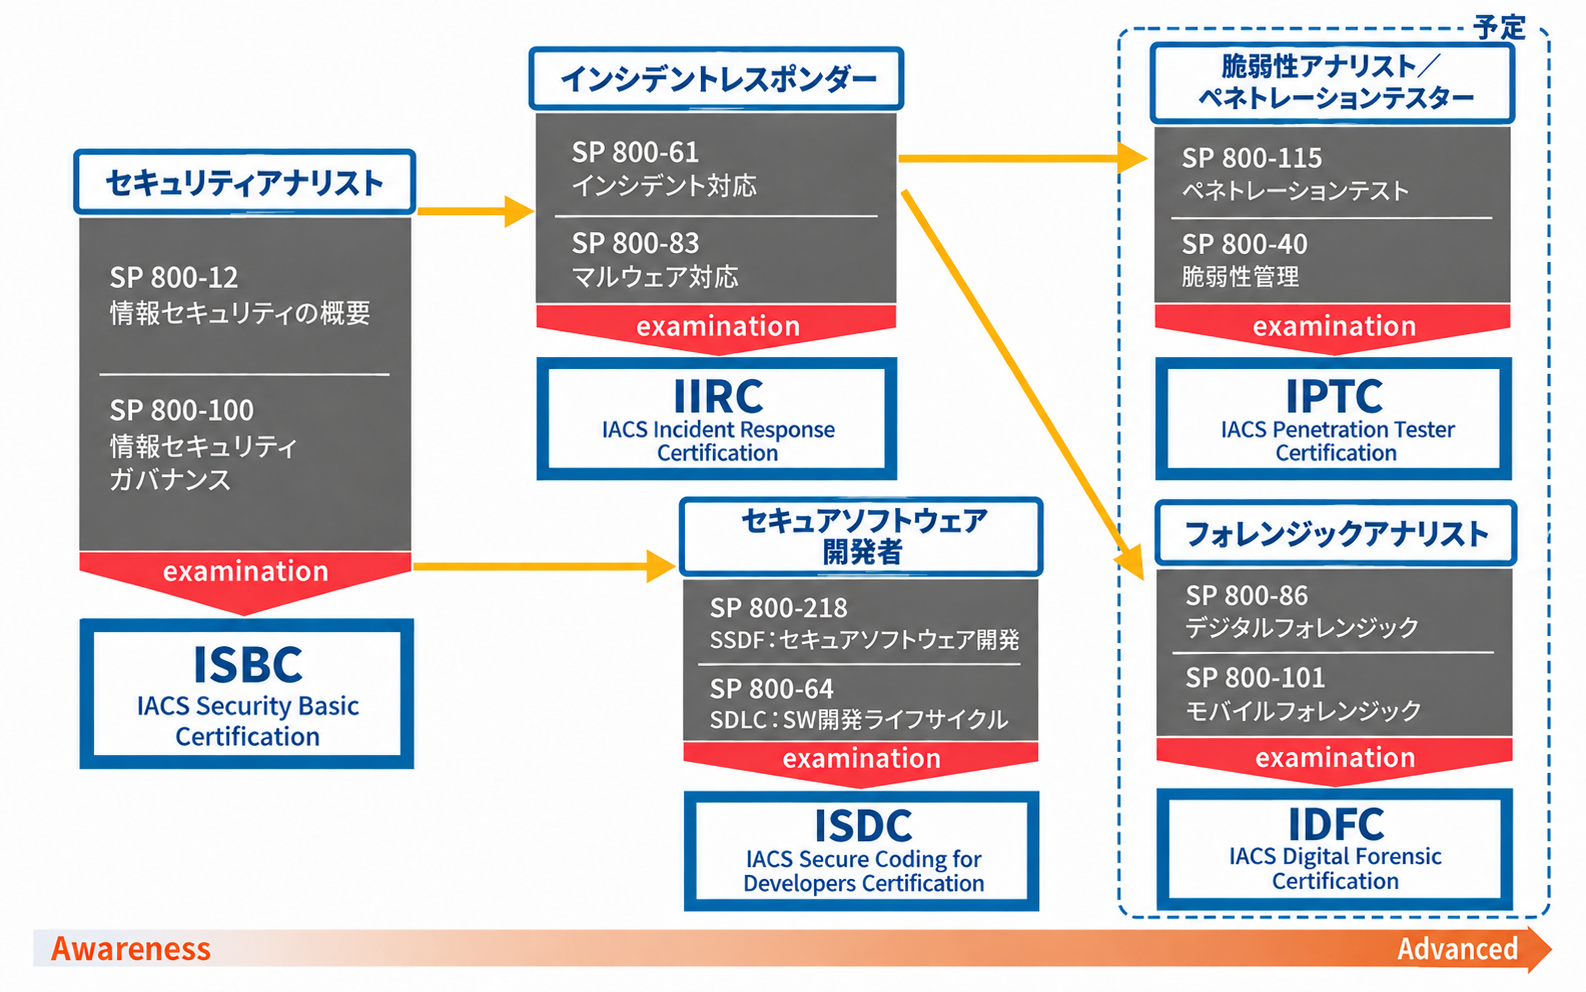
| ISBC(完成) IACS Security Basic Certification | 2年 | セキュリティアナリスト | SP 800-12 情報セキュリティの概要 SP 800-100 情報セキュリティガバナンス |
| IIRC(完成) IACS Incident Response Certification | 2年 | インシデントレスポンダー | SP 800-61 Rev.2(インシデント対応) SP 800-83(マルウェア対応) |
| ISDC(完成) IACS Secure Coding for Developers Certification | 2年 | セキュアソフトウェア開発者 | SP 800-218(SSDF:セキュアソフトウェア開発) SP 800-64 Rev.2(SDLC) |
| IPTC(予定) IACS Penetration Tester Certification | 2年 | 脆弱性アナリスト/ペネトレーションテスター | SP 800-115(ペネトレーションテスト) SP 800-40 Rev.3(脆弱性管理) |
| IDFC(予定) IACS Digital Forensic Certification | 2年 | フォレンジックアナリスト | SP 800-86(デジタルフォレンジック) SP 800-101 Rev.1(モバイルフォレンジック) |
試験詳細
表は左右にスクロールしてご覧ください。
| 資格 | 開講頻度 | 方式 | 受験料 | 認定通知 |
|---|---|---|---|---|
| ISBC IACS Security Basic Certification | – | CBT | 一般11,000円会員企業11,000円 | |
| IIRC IACS Incident Response Certification | 月1回 | CBT | 一般30,000円会員企業15,000円 | |
| ISDC IACS Secure Coding for Developers Certification | 月1回 | CBT | 一般50,000円会員企業25,000円 | eメール |
| IPTC IACS Penetration Tester Certification | 月1回 | CBT | 一般30,000円会員企業15,000円 | |
| IDFC IACS Digital Forensic Certification | 月1回 | CBT | 一般50,000円会員企業25,000円 |
試験内容
ISBC 資格試験の範囲
IACS Security Basic Certification
SP800-12関連
1. 基本概念
- 情報セキュリティの目的と重要性
- CIAトライアド(機密性・完全性・可用性)
- セキュリティの役割と責任
2. 管理的コントロール
- セキュリティポリシー策定
- セキュリティプログラム管理
- リスク管理(リスク評価・対応・監視)
- ライフサイクルにおけるセキュリティ計画
3. 運用的コントロール
- 人的要因(教育・訓練)
- インシデント対応
- 災害復旧・事業継続
- 物理的・環境的セキュリティ
4. 技術的コントロール
- 認証とアクセス制御
- ログ・監査
- 暗号技術
SP800-100関連
5. セキュリティプログラム
- 情報セキュリティガバナンス:組織のセキュリティ方針、役割、責任の明確化
- システム開発ライフサイクル(SDLC):計画、設計、実装、運用、廃止までのセキュリティ統合
- セキュリティ意識向上とトレーニング:教育プログラムの構築
- セキュリティ計画:セキュリティプランの策定と維持
- パフォーマンス測定:セキュリティ対策の有効性評価
- ITコンティンジェンシープランニング:災害復旧・事業継続計画
- リスク管理:リスク評価と対応策
- 認証・認可(Certification & Accreditation):セキュリティ評価と認可プロセス
- インシデント対応:検知、分析、復旧の手順
- 構成管理:システム設定の管理と変更管理
IIRC 資格試験の範囲
IACS Incident Response Certification
SP800-61関連
1. イントロダクション
- インシデント対応の重要性と目的
- 用語定義
2. インシデント対応の概要
- インシデントの定義
- インシデント対応チーム(CSIRT)の役割
- ポリシーと準備の必要性
3. インシデント対応ライフサイクル
- 準備(Preparation)
- 検出と分析(Detection & Analysis)
- 封じ込め・根絶・復旧(Containment, Eradication & Recovery)
- 事後活動(Post-Incident Activity)
4. インシデント対応のための技術・ツール
- ログ管理、フォレンジック、マルウェア解析など
5. インシデント対応の改善
- 教訓の共有、プロセス改善
SP800-83関連
1. イントロダクション
- マルウェアの定義と脅威概要
- ガイドラインの目的と適用範囲
2. マルウェアの脅威と影響
- マルウェアの種類(ウイルス、ワーム、トロイの木馬、スパイウェアなど)
- 感染経路と攻撃手法
3. 予防策
- セキュリティポリシー策定
- ユーザー教育と意識向上
- 技術的対策(アンチウイルス、パッチ管理、ネットワーク分離、サンドボックス)
4. インシデント対応ライフサイクル(マルウェア対応版)
- 準備(Preparation):ツール、手順、役割分担の整備
- 検出と分析(Detection & Analysis):感染兆候の監視、ログ分析
- 封じ込め・根絶・復旧(Containment, Eradication & Recovery):感染拡大防止、マルウェア除去、システム復旧
- 事後活動(Post-Incident Activity):教訓の反映、改善策の実施
5. 技術的推奨事項
- アンチウイルス・アンチマルウェアの導入と更新
- ネットワークセグメンテーション
- 定期的なバックアップとリストアテスト
6. ポリシーとコンプライアンス
- 組織のセキュリティポリシーにマルウェア対策を組み込む
- 法規制や業界基準との整合性
ISDC 資格試験の範囲
IACS Secure Coding for Developers Certification
SP800-218関連
1. 準備(Prepare / PO)
- 組織レベルでセキュア開発を実現するための体制整備
2. 保護(Protect / PS)
- ソフトウェアや開発資産を改ざんや不正アクセスから守る
3. 安全なソフトウェアの製造(Produce / PW)
- 脆弱性を最小化したソフトウェアを開発する
4. 脆弱性への対応(Respond / RV)
- 発見された脆弱性やインシデントに迅速に対応
SP800-64関連
1. イニシエーション(Initiation)
- システムの目的、範囲、要件を定義
- セキュリティ要件を初期段階で明確化
- リスク評価の実施
2. 取得/開発(Acquisition / Development)
- セキュリティ要件を調達仕様に含める
- セキュリティ設計レビュー
- セキュリティテスト計画の策定
3. 実装(Implementation)
- セキュリティ構成の適用
- セキュリティテストの実施
- 運用前の認証・認可
4. 運用/保守(Operations / Maintenance)
- セキュリティパッチ管理
- 継続的な脆弱性評価
- インシデント対応計画の維持
5. 廃棄(Disposition)
- データの安全な消去
- ハードウェアの適切な廃棄
- セキュリティ文書の保管
*CBT試験はリモート受験を予定しています。
*記載価格はすべて税抜です
*各資格試験にあたっての事前学習に適した『認定推奨講座』を選定していく予定です
資格・試験体系図